SBOM dans la CI/CD : méthode concrète pour 2026
La SBOM n’est plus un livrable documentaire : elle devient un composant opérationnel de la chaîne CI/CD. Voici comment la produire, l’exploiter et l’intégrer sans alourdir vos pipelines.
La SBOM dans la CI/CD est en train de passer d’un sujet de conformité à un sujet d’exploitation. En 2026, si vous livrez des applications cloud, des conteneurs ou des composants internes, produire une SBOM ne suffit plus : il faut aussi la signer, la relier à l’artefact livré et l’utiliser pour décider quoi déployer, quoi bloquer et quoi corriger.
Autrement dit, une SBOM utile est une SBOM intégrée au pipeline, corrélée aux vulnérabilités, à la provenance et au contexte d’exécution. C’est particulièrement vrai avec la montée du code généré par IA, des dépendances transitives et des chaînes de build distribuées.
Pourquoi la SBOM revient-elle au centre des pratiques DevSecOps ?
La pression ne vient pas d’un seul endroit.
D’un côté, les équipes font face à une supply chain logicielle plus complexe :
- dépendances open source plus nombreuses ;
- images de conteneurs empilant plusieurs couches ;
- composants téléchargés par les builds ;
- artefacts produits par différents pipelines ;
- code et scripts générés avec assistance IA.
De l’autre, les exigences montent côté gouvernance et résilience :
- attentes renforcées sur la traçabilité logicielle ;
- intérêt croissant pour les standards comme SPDX, CycloneDX, VEX et SLSA ;
- besoin de démontrer ce qui est embarqué dans une application ou une image ;
- exigences de maîtrise du risque dans des cadres comme NIS2, DORA ou certains dispositifs sectoriels.
La vraie raison, toutefois, est opérationnelle : quand une faille critique touche une bibliothèque largement utilisée, la première question n’est pas "sommes-nous conformes ?" mais "où ce composant est-il présent, dans quelle version, et dans quels environnements ?"
Une SBOM bien exploitée permet de répondre plus vite.
Qu’est-ce qu’une SBOM, et ce qu’elle ne fait pas ?
Une SBOM (Software Bill of Materials) est l’inventaire structuré des composants logiciels présents dans une application, une bibliothèque, un package ou une image de conteneur.
Concrètement, elle peut lister :
- les dépendances directes et transitives ;
- les versions ;
- les licences ;
- les fournisseurs ou maintainers ;
- les identifiants de paquets ;
- parfois des relations entre composants.
Ce qu’une SBOM apporte
Une SBOM permet de :
- cartographier ce qui est embarqué dans un artefact ;
- accélérer l’analyse d’impact d’une vulnérabilité ;
- documenter les dépendances pour l’audit ;
- mieux gérer la fin de vie ou le remplacement de composants ;
- alimenter des politiques de déploiement ou d’acceptation.
Ce qu’une SBOM ne garantit pas
Une SBOM n’est pas :
- une preuve que le logiciel est sûr ;
- une liste exhaustive de toutes les vulnérabilités ;
- une garantie d’intégrité du build ;
- une réponse complète au risque de runtime.
C’est pour cela qu’il faut la relier à d’autres briques :
- scan de vulnérabilités ;
- signature d’artefacts ;
- attestations de provenance ;
- politiques de déploiement ;
- observabilité et inventaire en production.
Quels formats et outils choisir pour une SBOM exploitable ?
Le choix du format compte moins que la capacité à l’exploiter réellement dans votre outillage.
Les deux formats à connaître
- SPDX : format historique, très répandu, solide pour les échanges et les questions de licence.
- CycloneDX : souvent apprécié dans les pipelines DevSecOps pour sa richesse sur les composants, les dépendances et les usages sécurité.
Dans beaucoup d’équipes, le bon choix est simple :
- si votre écosystème outille mieux CycloneDX, partez dessus ;
- si vos partenaires ou contraintes d’audit imposent SPDX, adoptez-le ;
- si nécessaire, prévoyez une conversion entre formats plutôt qu’un débat sans fin.
Les briques outils les plus courantes
| Besoin | Outils souvent utilisés | Point d’attention |
|---|---|---|
| Générer une SBOM depuis le code ou une image | Syft, Trivy, plugins CycloneDX/SPDX | Vérifier la couverture des langages et des images |
| Scanner les vulnérabilités | Trivy, Grype, scanners cloud natifs | Une vulnérabilité sans contexte produit du bruit |
| Signer les artefacts et attestations | Cosign, Sigstore | Penser gestion des identités et des clés |
| Décrire la provenance | in-toto, attestations SLSA | Utile pour sécuriser la chaîne de build |
| Enforcer des politiques | admission controllers Kubernetes, policy engines | Définir des règles simples au départ |
Le bon outillage est celui qui s’insère dans vos chaînes existantes : GitHub Actions, GitLab CI, Jenkins, Azure DevOps, Argo CD, Flux, registry OCI et clusters Kubernetes.
Comment intégrer une SBOM dans la CI/CD sans ralentir les équipes ?
Le point clé est de traiter la SBOM comme un artefact de build, pas comme un document généré à la fin du projet.
Une méthode simple en 6 étapes
Choisir le périmètre initial
Commencez par un type d’artefact : image de conteneur, application Java, service Node.js, package Python ou binaire Go. Évitez de vouloir couvrir tout le SI dès le premier sprint.Générer la SBOM automatiquement au build
La génération doit être déclenchée par la pipeline, au même titre que les tests et la construction de l’artefact. Le plus simple est de produire une SBOM par build, versionnée et horodatée.Publier la SBOM au même endroit que l’artefact
Une bonne pratique consiste à stocker l’image, son digest, sa SBOM et ses attestations dans la même chaîne de distribution, par exemple autour d’un registre OCI.Corréler SBOM et scan de vulnérabilités
Le scan seul répond mal à la question de la traçabilité. La corrélation permet de savoir quel composant exact est touché, dans quel artefact, et si ce composant est effectivement présent en production.Signer et attester
Sans signature, une SBOM peut être modifiée ou découplée de l’artefact. La signature du conteneur et de ses métadonnées, via des mécanismes du type Sigstore/Cosign, améliore nettement la confiance.Décider avec des politiques graduelles
Commencez par de l’observation, puis passez à des garde-fous :- alerte si la SBOM est absente ;
- blocage si l’image n’est pas signée ;
- blocage si une dépendance interdite est détectée ;
- exception formalisée si un risque est accepté temporairement.
Exemple concret côté conteneurs
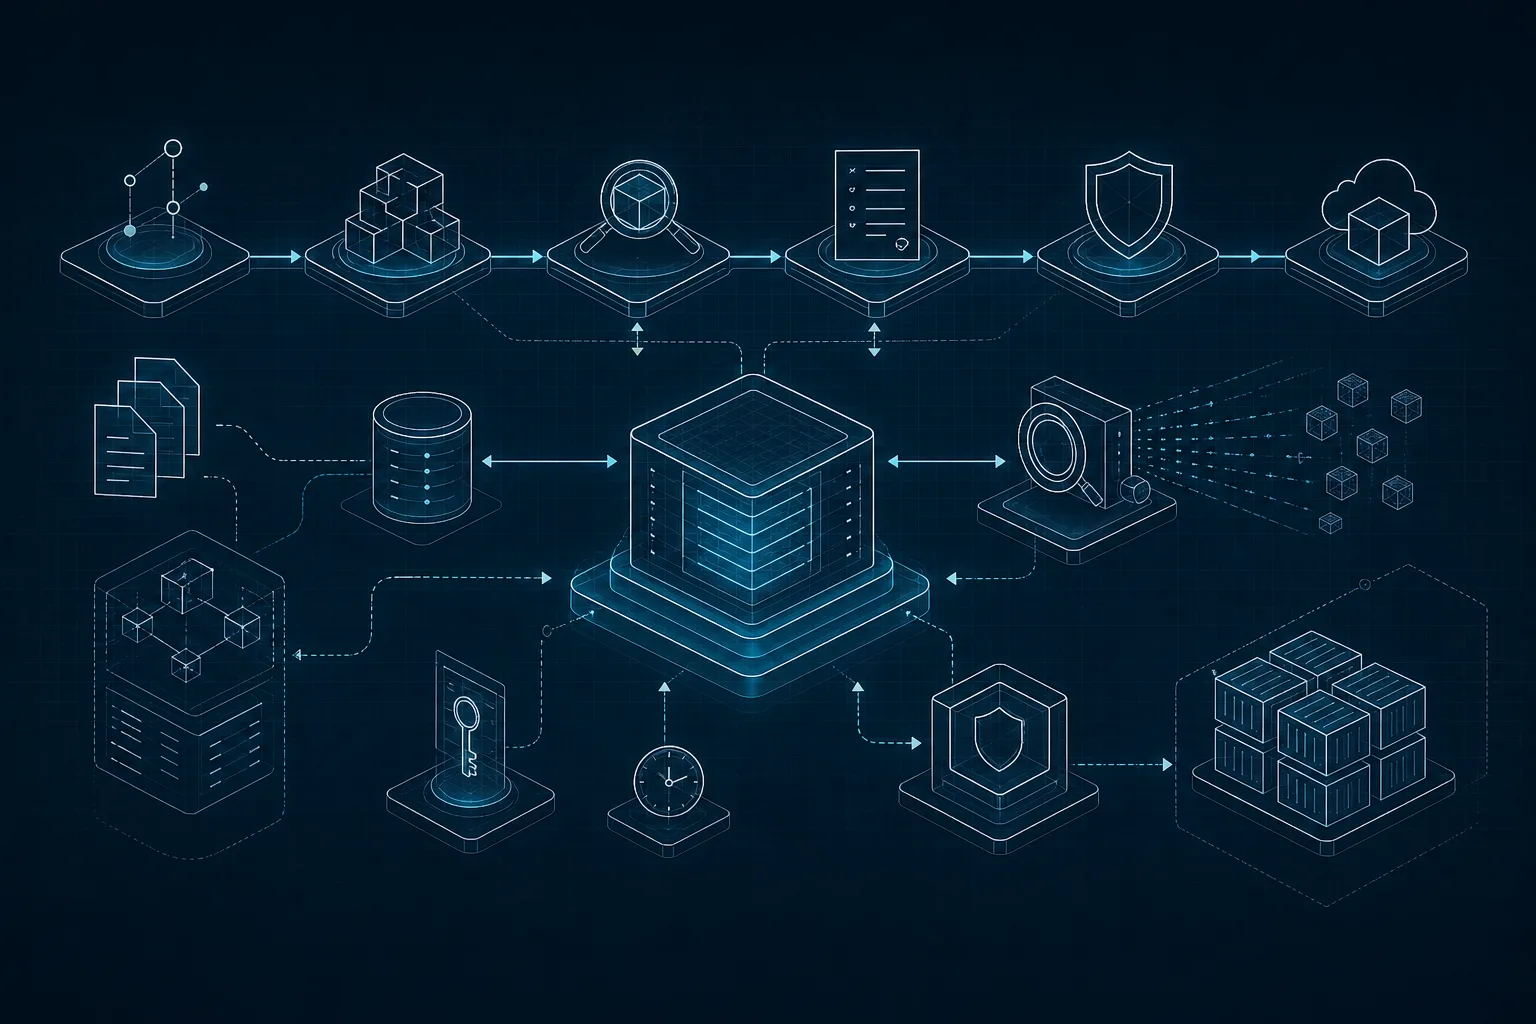
Pour une équipe qui déploie sur Kubernetes :
- le pipeline construit l’image ;
- la SBOM est générée à partir de l’image finale ;
- l’image et la SBOM sont publiées dans la registry ;
- une signature est appliquée ;
- le cluster vérifie, à l’admission, que l’image est signée et qu’une attestation existe ;
- les dashboards de sécurité croisent les vulnérabilités, les environnements et les versions déployées.
Cette approche s’intègre bien avec les pratiques de nos expertises en Cloud & DevOps, notamment sur Kubernetes, CI/CD et sécurité de plateforme.
Faut-il aller au-delà de la SBOM avec SLSA, VEX et la provenance ?
Oui, dans beaucoup de cas.
La SBOM dit "ce qu’il y a dedans". Mais elle ne répond pas seule à trois questions critiques :
- d’où vient l’artefact ?
- comment a-t-il été produit ?
- la vulnérabilité signalée est-elle réellement exploitable dans ce contexte ?
SLSA pour la maturité de la chaîne de build
SLSA est un cadre de maturité pour la sécurité de la supply chain logicielle. Il aide à structurer des exigences autour de la provenance, de l’automatisation du build, de l’isolement et de la traçabilité.
Vous n’avez pas besoin de viser le niveau maximal d’emblée. En pratique, les premiers gains viennent déjà de :
- builds reproductibles autant que possible ;
- runners de CI durcis ;
- dépendances contrôlées ;
- provenance attachée aux artefacts ;
- séparation claire entre build, signature et déploiement.
VEX pour réduire le bruit vulnérabilité
VEX (Vulnerability Exploitability eXchange) sert à exprimer si une vulnérabilité affecte réellement un produit dans un contexte donné. C’est particulièrement utile quand les scanners remontent des CVE qui ne sont pas exploitables en pratique.
Pour les équipes, l’intérêt est double :
- mieux prioriser la remédiation ;
- éviter de bloquer des déploiements pour des cas non pertinents.
Quels sont les pièges les plus fréquents ?
1. Générer des SBOM que personne n’utilise
C’est le piège numéro un. Une SBOM déposée dans un bucket ou une archive sans lien avec l’exploitation ne sert presque à rien.
À faire : rattacher chaque SBOM à un artefact, un digest, une version et un environnement.
2. Scanner trop tôt, mais pas l’image finale
Beaucoup d’équipes scannent les dépendances applicatives mais oublient les couches système de l’image finale.
À faire : générer et analyser la SBOM sur l’artefact réellement livré.
3. Vouloir bloquer dès le premier jour
Si vous activez d’emblée des politiques trop strictes, vous risquez de créer du rejet côté équipes produit.
À faire : commencer par mesurer, observer et corriger, puis introduire des seuils progressifs.
4. Oublier les dépendances internes et les scripts de build
Le risque ne vient pas seulement des bibliothèques publiques. Des composants internes, des images de base ou des scripts récupérés dynamiquement peuvent aussi contaminer la chaîne.
À faire : inventorier aussi les artefacts maison et les dépendances de pipeline.
5. Ne pas traiter le sujet identité et signature
Sans modèle d’identité fiable pour les pipelines et les registries, la signature devient fragile ou purement symbolique.
À faire : clarifier qui signe, à quel moment, avec quelle autorité, et comment la vérification est faite au déploiement.
Par où commencer si vous partez de zéro ?
Voici une feuille de route réaliste sur quelques semaines.
Phase 1 : cadrer
- choisir 1 ou 2 applications pilotes ;
- identifier les artefacts livrés ;
- choisir un format de SBOM ;
- sélectionner l’outillage compatible avec votre CI/CD ;
- définir les usages prioritaires : audit, vulnérabilités, admission, inventaire.
Phase 2 : industrialiser dans le pipeline
- générer la SBOM à chaque build ;
- publier la SBOM avec l’artefact ;
- intégrer le scan de vulnérabilités ;
- produire des tableaux de bord simples par application et environnement.
Phase 3 : sécuriser la chaîne
- signer images et attestations ;
- activer des règles de vérification au déploiement ;
- formaliser les exceptions ;
- documenter les responsabilités entre plateforme, sécurité et équipes produit.
Phase 4 : passer à l’échelle
- standardiser un template de pipeline ;
- intégrer les langages et stacks supplémentaires ;
- relier la donnée SBOM à l’inventaire runtime et à l’observabilité ;
- mesurer le temps d’analyse d’impact lors d’une alerte sécurité.
Si vous travaillez déjà sur une plateforme interne, GitOps ou des chaînes Kubernetes, vous pouvez aussi approfondir ces sujets dans Le Lab et les articuler avec vos chantiers de gouvernance cloud.
Quel rôle l’IA change-t-elle dans le sujet SBOM ?
L’IA n’enlève pas le besoin de SBOM, elle le renforce.
Avec l’assistance au développement et l’automatisation des scripts, les équipes produisent plus vite, mais elles introduisent aussi potentiellement :
- plus de dépendances ;
- plus de composants réutilisés sans revue approfondie ;
- plus de code de glue ou de build difficile à tracer ;
- plus de variation entre projets.
La bonne réponse n’est pas de freiner les usages, mais de renforcer la traçabilité machine-à-machine :
- templates de pipeline standardisés ;
- génération automatique des métadonnées ;
- politiques de signature ;
- inventaire exploitable en continu.
C’est là que la SBOM redevient un outil d’ingénierie, pas un livrable bureaucratique.
En résumé
- Une SBOM dans la CI/CD est utile si elle est liée à l’artefact, signée et exploitable dans les décisions de déploiement.
- Les formats CycloneDX et SPDX sont les références ; le bon choix dépend surtout de votre outillage et de vos usages.
- La SBOM seule ne suffit pas : il faut la compléter par le scan de vulnérabilités, la provenance, la signature et des politiques.
- Le meilleur point d’entrée consiste à commencer sur quelques pipelines conteneurisés, puis à généraliser progressivement.
- Avec l’IA et l’accélération des cycles de livraison, la traçabilité logicielle devient un sujet central de Cloud & DevOps.
Vous voulez cadrer une démarche SBOM, sécuriser vos pipelines ou industrialiser la signature et la provenance de vos artefacts ? Les experts Abalsia peuvent vous aider à définir une trajectoire pragmatique, du pilote à l’exploitation. Vous pouvez parler à un expert pour un premier échange de 30 minutes, sans engagement.
Questions fréquentes
Une SBOM est-elle obligatoire pour toutes les applications en 2026 ?
Pas de manière uniforme pour toutes les organisations et tous les produits. En revanche, les attentes de traçabilité logicielle montent clairement, notamment dans les contextes réglementés, critiques ou exposés. Même sans obligation explicite, la SBOM devient une bonne pratique de maîtrise du risque.
Faut-il choisir SPDX ou CycloneDX ?
Les deux formats sont crédibles et largement reconnus. Le bon choix dépend surtout de vos outils, de vos partenaires et de vos cas d’usage, par exemple la gestion des licences, le scan sécurité ou l’intégration dans la CI/CD. Beaucoup d’équipes commencent avec le format le mieux supporté par leur chaîne, puis ajoutent une conversion si nécessaire.
Une SBOM remplace-t-elle le scan de vulnérabilités ?
Non. La SBOM décrit la composition logicielle ; le scan de vulnérabilités l’enrichit avec des informations de sécurité. Les deux sont complémentaires, surtout si vous voulez prioriser les correctifs et analyser rapidement l’impact d’une nouvelle faille.
Peut-on intégrer une SBOM dans Kubernetes ?
Oui, indirectement via les artefacts déployés et les politiques d’admission. L’approche courante consiste à générer la SBOM dans la CI, à signer l’image et ses attestations, puis à vérifier au déploiement que les conditions attendues sont respectées. Cela s’intègre bien avec des contrôles de signature, de provenance et de conformité.
Par où commencer si l’on a déjà beaucoup de pipelines hétérogènes ?
Commencez par un petit nombre de services représentatifs, idéalement ceux qui déploient des conteneurs ou des composants critiques. Standardisez ensuite un template de pipeline commun pour la génération de SBOM, le scan, la signature et la publication. L’objectif n’est pas l’exhaustivité immédiate, mais une montée en charge progressive et gouvernable.