AI gateway en entreprise : à quoi sert-il vraiment ?
L’AI gateway devient une brique clé pour industrialiser l’IA générative en entreprise. Il aide la DSI à sécuriser, tracer et router les usages entre modèles, agents et bases de connaissances.
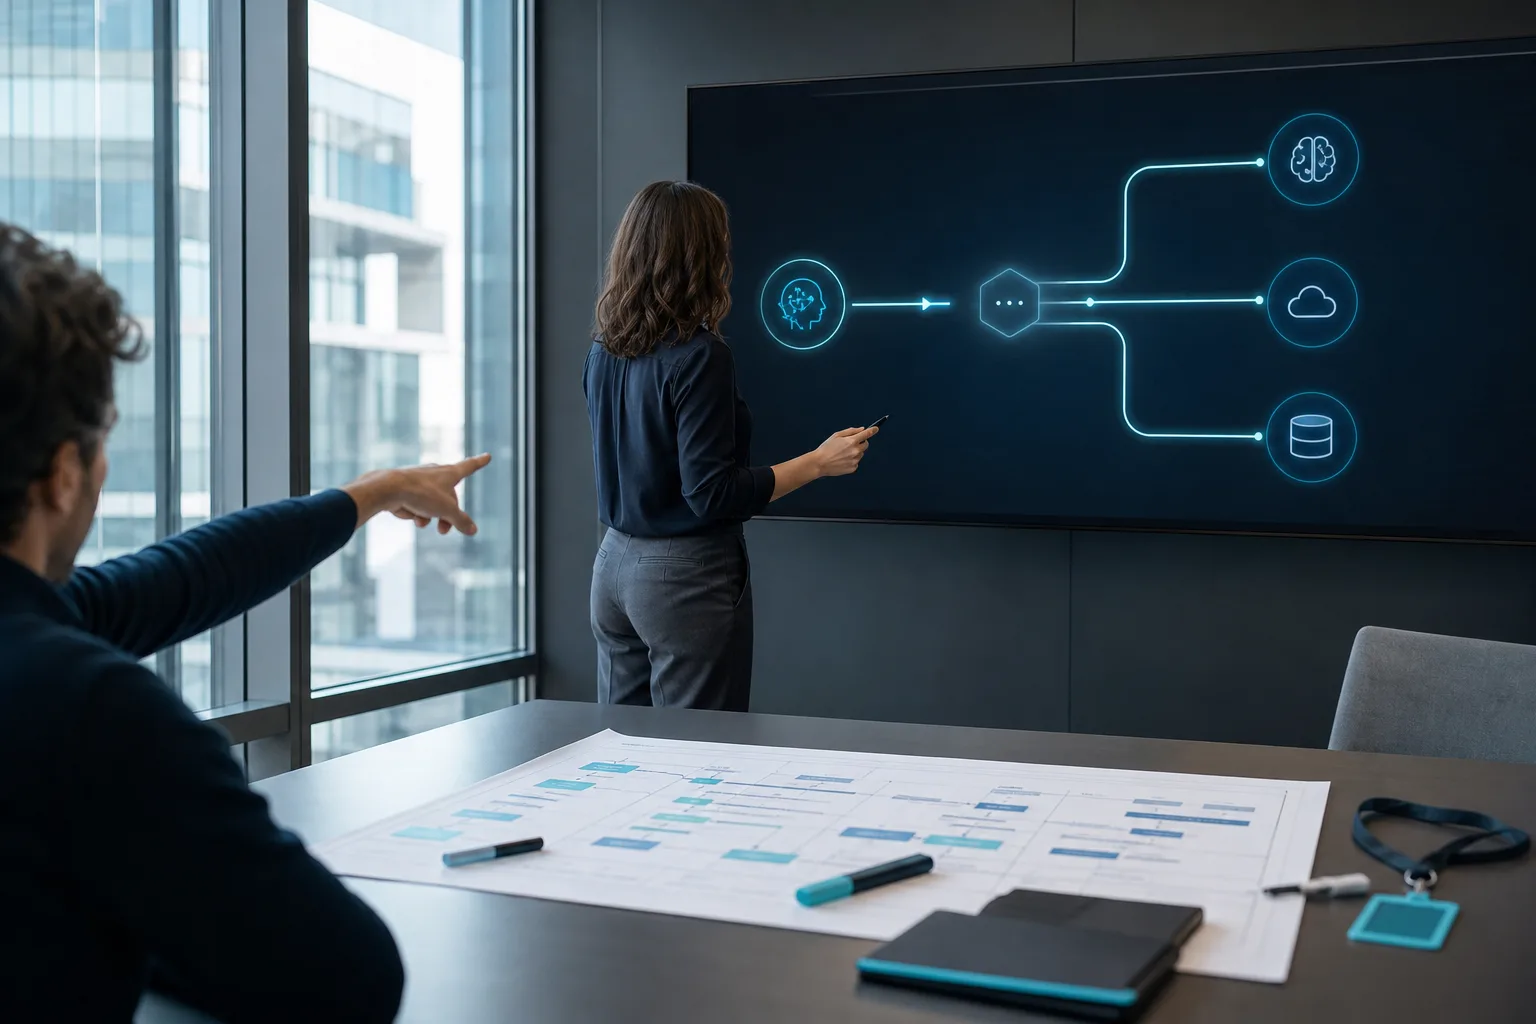
Un AI gateway en entreprise sert à reprendre le contrôle sur les usages d’IA générative sans bloquer les métiers. Il centralise l’accès aux modèles, applique des règles de sécurité, journalise les appels et permet de router une requête vers le bon fournisseur ou le bon modèle. Pour une DSI, c’est souvent la brique qui manque entre des pilotes isolés et une plateforme IA exploitable à grande échelle.
En 2026, la question n’est plus seulement quel modèle choisir mais comment piloter plusieurs modèles, plusieurs cas d’usage et plusieurs niveaux de risque. C’est précisément le rôle d’un AI gateway : fournir une couche de gouvernance et d’exploitation entre les applications métier, les agents IA, les briques RAG et les fournisseurs de modèles.
Qu’est-ce qu’un AI gateway ?
Un AI gateway est une couche technique qui s’intercale entre vos applications et les modèles d’IA. Son rôle est de contrôler, sécuriser, observer et optimiser les appels vers un ou plusieurs LLM, qu’ils soient consommés en SaaS, sur cloud privé ou sur infrastructure maîtrisée.
On peut le voir comme l’équivalent, pour l’IA générative, de ce qu’un API gateway a apporté aux architectures orientées services :
- un point d’entrée unique ;
- des politiques de sécurité communes ;
- de la traçabilité ;
- des règles de routage ;
- du pilotage des coûts et des performances.
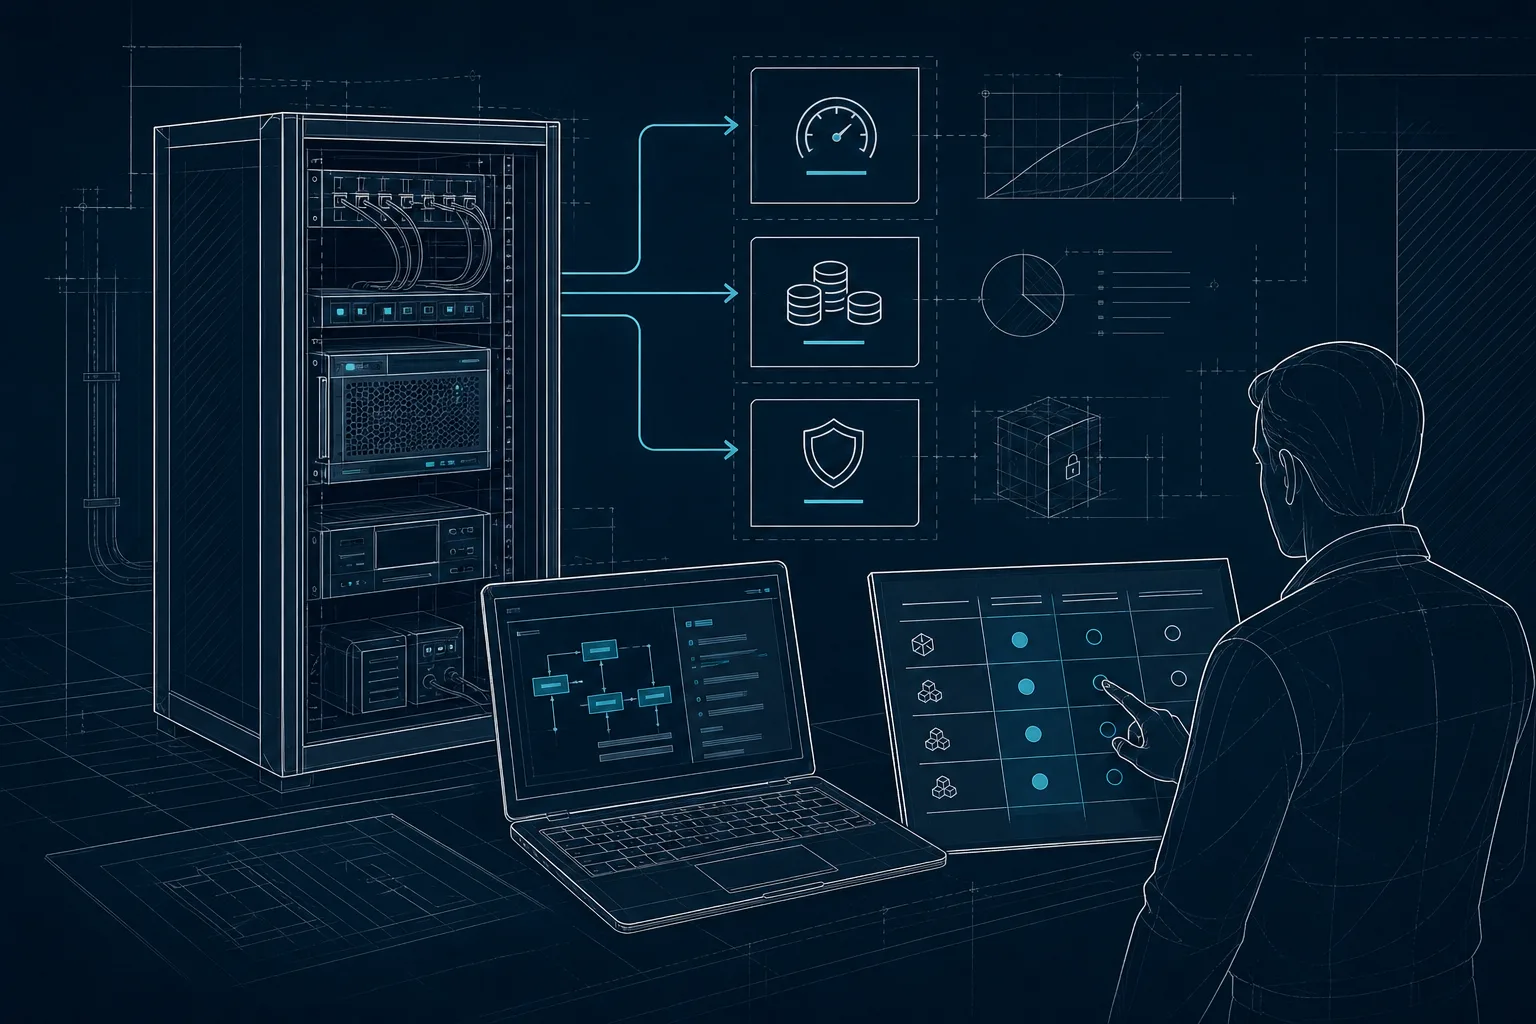
Concrètement, un AI gateway peut prendre en charge :
- l’authentification et l’autorisation ;
- le choix du modèle selon l’usage ;
- le masquage ou le filtrage de données sensibles ;
- la gestion des quotas et limites d’usage ;
- la journalisation des prompts et réponses ;
- l’ajout de garde-fous avant et après appel au modèle ;
- le fallback vers un autre fournisseur en cas d’échec.
Pour une DSI, c’est une réponse pragmatique à une situation devenue fréquente : une équipe utilise ChatGPT Enterprise, une autre Azure OpenAI, une troisième un modèle open source local, et personne n’a une vue fiable d’ensemble. Si vous voulez structurer ce type d’environnement, le sujet rejoint directement nos expertises en IA, cloud et sécurité.
Quels problèmes un AI gateway résout-il vraiment ?
Un AI gateway n’est pas un simple proxy élégant. Il répond à plusieurs problèmes très concrets qui apparaissent dès qu’un usage quitte le stade de la démo.
1. Éviter la dispersion des accès aux modèles
Sans couche centrale, chaque application se connecte directement à son fournisseur, avec ses propres clés, sa propre configuration et ses propres logs. Résultat :
- des secrets disséminés ;
- des règles de sécurité incohérentes ;
- des dépendances fortes à un fournisseur ;
- une observabilité très faible.
Le gateway remet de l’ordre en imposant un point d’accès commun.
2. Réduire le risque de fuite d’information
Un grand nombre de cas d’usage manipulent des données internes : procédures, contrats, tickets support, données RH, comptes rendus, documentation technique. Un AI gateway permet d’ajouter des contrôles avant envoi :
- détection de données personnelles ;
- masquage de certains champs ;
- interdiction d’envoyer certaines classes d’informations ;
- routage vers un modèle plus maîtrisé selon la sensibilité.
Cela ne remplace pas une politique de classification ni vos outils DLP, mais cela ajoute un garde-fou utile entre l’utilisateur et le modèle. Selon le contexte, cela aide aussi à mieux cadrer les exigences liées au RGPD, à NIS2 ou à des politiques internes de sécurité.
3. Donner de la visibilité à la DSI
Une DSI a besoin de savoir :
- quels cas d’usage consomment l’IA ;
- quels modèles sont appelés ;
- avec quels volumes ;
- avec quels taux d’erreur et temps de réponse ;
- à quel coût relatif.
L’observabilité IA devient rapidement un sujet d’exploitation. Sans elle, impossible d’arbitrer entre performance, sécurité et budget.
4. Optimiser le choix du modèle
Tous les cas d’usage n’exigent pas le même modèle. Exemple :
- une classification simple de tickets peut être traitée par un petit modèle moins coûteux ;
- une synthèse de réunion interne peut nécessiter un modèle plus robuste ;
- une réponse client sensible peut imposer un modèle avec meilleures garanties de traçabilité ou un hébergement donné.
Le gateway permet de définir des règles de routage par type de tâche, niveau de criticité ou langue.
5. Préparer la réversibilité
Quand une entreprise bâtit ses applications directement sur une API unique, elle s’expose à une dépendance technique et économique. Un AI gateway ne supprime pas ce risque, mais il le réduit en abstrahant une partie des appels et en normalisant les intégrations.
AI gateway, RAG, agent IA : comment les articuler ?
C’est un point souvent mal compris. Un AI gateway n’est ni un moteur RAG, ni un framework d’agents, ni une base vectorielle.
Voici la distinction utile :
- Le RAG est un mécanisme qui récupère de l’information pertinente dans vos sources avant de générer une réponse.
- Un agent IA est un système qui planifie des actions, utilise des outils et enchaîne plusieurs étapes pour atteindre un objectif.
- L’AI gateway est la couche de contrôle et d’orchestration des appels vers les modèles.
En pratique, ils se complètent.
Exemple 1 : assistant documentaire interne
Une direction métier interroge une base de procédures internes.
- le composant RAG va chercher les bons documents ;
- le modèle génère la réponse ;
- l’AI gateway applique les politiques de sécurité, journalise l’appel et choisit le modèle adapté.
Exemple 2 : agent de support IT
Un agent reçoit un incident, interroge la CMDB, propose une résolution, puis ouvre un ticket si besoin.
- le framework agent gère les étapes ;
- les connecteurs donnent accès aux outils ;
- l’AI gateway contrôle les appels LLM, impose les modèles autorisés et trace l’activité.
Exemple 3 : assistant commercial relié au CRM
Un assistant prépare un brouillon d’e-mail à partir des échanges passés et du statut d’une opportunité.
- certaines requêtes passent sur un modèle rapide pour l’extraction ;
- la rédaction finale passe sur un autre modèle ;
- le gateway masque des données et conserve une piste d’audit.
Si vous développez ce type de dispositif, la couche de gouvernance devient aussi importante que le prompt ou le modèle lui-même. C’est d’ailleurs le sens de nombreuses solutions que les entreprises demandent aujourd’hui : assistants internes, automatisation documentaire, supervision et pilotage.
Faut-il acheter ou construire son AI gateway ?
La bonne réponse dépend de votre niveau d’exigence, de vos contraintes d’hébergement et de la maturité de votre équipe plateforme.
Les principales options
| Option | Quand elle convient | Avantages | Limites |
|---|---|---|---|
| Fonctionnalités natives d’un cloud provider | Début de démarche, faible multi-fournisseur | Mise en route rapide, intégration simple | Dépendance forte, couverture partielle |
| Produit spécialisé du marché | Besoin rapide de gouvernance, d’observabilité et de routage | Délai réduit, bonnes fonctions prêtes à l’emploi | Coût, intégration parfois standardisée |
| Brique open source | Équipe technique expérimentée, besoin de contrôle | Personnalisation, maîtrise de l’architecture | Effort d’exploitation, dette produit |
| Gateway développé sur mesure | Cas très spécifiques, fortes contraintes internes | Adaptation fine, intégration profonde | Temps long, maintenance continue |
Le critère décisif : l’exploitation
Beaucoup d’entreprises sous-estiment la dimension opérationnelle. Un AI gateway n’est pas seulement une brique de sécurité ; c’est aussi un composant d’exploitation qui doit offrir :
- une haute disponibilité adaptée aux usages ;
- une gestion propre des secrets ;
- des métriques et logs exploitables ;
- des mécanismes de versioning des politiques ;
- un processus clair de validation des changements.
Si vous n’avez pas encore de pratique solide sur ce terrain, commencer par un périmètre restreint et mesurable est généralement plus judicieux qu’un grand programme outillé dès le départ.
Comment déployer un AI gateway sans ralentir les équipes ?
Le piège classique consiste à ajouter une couche de contrôle qui devient un goulot d’étranglement. La bonne approche est progressive.
1. Cartographier les usages existants
Avant de choisir un outil, identifiez :
- les applications déjà connectées à des LLM ;
- les fournisseurs utilisés ;
- les types de données manipulées ;
- les populations utilisatrices ;
- les irritants actuels : coûts, sécurité, latence, manque de logs.
Cette cartographie révèle souvent des usages redondants et des pratiques hétérogènes.
2. Définir un catalogue de modèles autorisés
Toutes les équipes n’ont pas besoin d’accéder à tous les modèles. Construisez un catalogue simple avec, pour chaque modèle :
- les cas d’usage autorisés ;
- le niveau de sensibilité admissible ;
- les régions ou environnements acceptés ;
- les limites de volume ou de coût ;
- les règles de secours en cas d’indisponibilité.
3. Poser quelques politiques minimales
Commencez par un socle clair :
- authentification centralisée ;
- clés API non exposées aux applications finales ;
- journalisation des métadonnées d’usage ;
- masquage de certains attributs sensibles ;
- blocage de modèles non approuvés.
Il vaut mieux cinq règles réellement appliquées que vingt politiques théoriques que personne n’exploite.
4. Brancher un premier cas d’usage à forte valeur
Choisissez un cas utile mais maîtrisable, par exemple :
- un assistant documentaire interne ;
- une synthèse automatique de tickets ;
- une aide à la qualification d’e-mails entrants.
L’objectif est double : prouver la valeur du gateway et affiner les règles de gouvernance en conditions réelles.
5. Mettre l’observabilité au même niveau que la qualité des réponses
Suivez au minimum :
- les temps de réponse ;
- les erreurs et refus ;
- les volumes par application ;
- les modèles réellement sollicités ;
- les coûts relatifs par cas d’usage ;
- quelques indicateurs qualité définis métier.
Sans cela, vous ne saurez pas si un problème vient du prompt, du RAG, du modèle ou du gateway.
6. Industrialiser ensuite les agents et l’automatisation
Une fois la couche d’accès stabilisée, vous pouvez connecter plus sereinement :
- des workflows d’automatisation ;
- des agents multi-outils ;
- des connecteurs métiers ;
- des garde-fous plus avancés.
Autrement dit : centralisez d’abord l’accès, complexifiez ensuite les comportements.
Quels points de vigilance sécurité et gouvernance faut-il traiter ?
Un AI gateway améliore le contrôle, mais il ne règle pas tout. Quelques sujets doivent être traités explicitement.
La journalisation ne doit pas devenir une nouvelle source de risque
Tracer les prompts et les réponses est utile, mais il faut définir ce que vous conservez réellement :
- le contenu intégral ou seulement des extraits ;
- les métadonnées techniques ;
- la durée de conservation ;
- les accès autorisés à ces traces.
Un mauvais paramétrage peut créer un problème de conformité ou exposer des informations sensibles dans les outils d’observabilité.
Le routage doit être lisible
Si une requête part tantôt vers un fournisseur A, tantôt vers un fournisseur B, les équipes doivent comprendre pourquoi. Sinon, les écarts de résultat seront perçus comme aléatoires. Formalisez des règles explicites : langue, coût, criticité, type de tâche, disponibilité.
Les garde-fous doivent être adaptés au cas d’usage
Bloquer trop de choses décourage les utilisateurs ; ne rien bloquer expose l’entreprise. Par exemple :
- un assistant RH n’a pas les mêmes règles qu’un copilote de développement ;
- un agent connecté à un ERP n’a pas le même niveau de risque qu’un moteur de résumé documentaire ;
- un usage externe nécessite souvent plus de validation humaine qu’un usage interne d’aide à la rédaction.
Le cadre réglementaire dépend du contexte
L’AI Act, le RGPD ou DORA ne s’appliquent pas de la même manière à tous les cas d’usage. L’important est d’éviter deux extrêmes :
- croire qu’un simple gateway rend le système conforme ;
- considérer qu’aucun usage n’est possible avant un programme de conformité massif.
Le bon niveau de réponse part du risque métier, des données manipulées et du degré d’autonomie accordé au système.
Pourquoi le sujet devient prioritaire maintenant ?
Parce que beaucoup d’organisations sont entrées dans une phase intermédiaire inconfortable : elles ont validé l’intérêt de l’IA générative, mais elles n’ont pas encore de plateforme commune pour l’exploiter proprement.
Les signaux sont toujours les mêmes :
- multiplication des POC ;
- coexistence de plusieurs modèles ;
- premiers agents connectés au SI ;
- demandes de traçabilité de la part de la sécurité, du juridique ou de l’audit ;
- tension entre vitesse d’adoption et maîtrise des risques.
L’AI gateway devient alors moins un sujet de mode qu’un sujet d’architecture d’entreprise. Si vous êtes à ce stade, il peut être utile de confronter vos options avec un retour terrain via parler à un expert.
En résumé
- Un AI gateway centralise l’accès aux modèles et redonne à la DSI de la visibilité sur les usages IA.
- Il aide à sécuriser les appels, appliquer des politiques communes, tracer l’activité et router vers le bon modèle.
- Il ne remplace ni un RAG, ni un framework d’agents, ni une gouvernance des données, mais il les complète utilement.
- La bonne stratégie consiste souvent à démarrer par un cas d’usage concret, avec peu de règles mais réellement appliquées.
- Le vrai sujet n’est pas seulement l’outil choisi, mais sa capacité à s’intégrer à votre exploitation, votre sécurité et votre cadre de gouvernance.
Vous voulez cadrer un AI gateway, sécuriser des usages RAG ou structurer une plateforme d’agents IA ? Échangez 30 minutes avec un expert Abalsia : nous pouvons vous aider à distinguer ce qui relève de l’architecture, de la gouvernance et de la mise en production.
Questions fréquentes
Un AI gateway et un API gateway, est-ce la même chose ?
Non. Un API gateway gère l’exposition et la sécurisation d’API classiques, tandis qu’un AI gateway ajoute des fonctions spécifiques aux modèles d’IA : routage entre modèles, garde-fous sur les prompts, observabilité LLM et politiques liées aux données ou aux coûts. Les deux peuvent coexister dans la même architecture.
Un AI gateway est-il utile si l’entreprise n’utilise qu’un seul fournisseur de modèles ?
Oui, souvent. Même avec un seul fournisseur, il permet de centraliser les accès, masquer les secrets, journaliser les usages et appliquer des règles communes. Il devient encore plus pertinent lorsque les cas d’usage se multiplient ou que plusieurs niveaux de sensibilité apparaissent.
Peut-on déployer un AI gateway sur une infrastructure maîtrisée ?
Oui, selon les solutions retenues. Certaines briques peuvent être déployées sur un cloud privé, dans un environnement maîtrisé ou avec des composants open source. Le choix dépend surtout de vos contraintes de sécurité, d’exploitation et d’intégration au SI.
Que faut-il journaliser dans un AI gateway ?
Il est prudent de journaliser au minimum les métadonnées d’usage : application appelante, modèle utilisé, horodatage, statut, volume et temps de réponse. La conservation du contenu intégral des prompts et réponses doit être arbitrée avec soin, car elle peut créer des risques de confidentialité ou de conformité. La règle utile est de tracer ce qui aide à exploiter, sans collecter plus que nécessaire.